
DORA Compliance
DORA Zertifikatsregister
Welche Zertifikate und Zertifikatspeicher gehören ins Register, und wie halten Sie es aktuell? Wir erklären Rechtsgrundlage, Erfassungsumfang und laufende Pflege und zeigen die Umsetzung mit Blackfort Certificate Intelligence.
DORA Zertifikat: was damit gemeint ist
Wer nach einem „DORA Zertifikat“ sucht, meint meist eines von zwei Dingen: die digitalen Zertifikate in der IKT-Infrastruktur, die Finanzunternehmen in einem Register führen müssen, oder eine Art Zertifizierung, die DORA-Konformität bescheinigt.
Eine offizielle DORA-Zertifizierung gibt es nicht. DORA ist eine EU-Verordnung. Ob ein Finanzunternehmen sie einhält, prüfen die zuständigen Aufsichtsbehörden, in Deutschland die BaFin und für bedeutende Banken die EZB. Schulungsnachweise, Anbieterbescheinigungen und Prüfberichte belegen einzelne Maßnahmen, ein amtliches Konformitätszertifikat sind sie nicht.
Konkret geregelt sind dagegen die digitalen Zertifikate. Die Registerpflicht betrifft mindestens alle Zertifikate und Zertifikatspeicher der IKT-Assets, die kritische oder wichtige Funktionen unterstützen. Dazu können TLS-, Client-, Code-Signing-, S/MIME- und CA-Zertifikate gehören. Darum geht es auf dieser Seite.
Was ist das DORA-Zertifikatsregister?
Rechtsgrundlage und Wortlaut
„Die Finanzunternehmen erstellen und führen für mindestens diejenigen IKT-Assets, die kritische oder wichtige Funktionen unterstützen, ein Register aller Zertifikate und Zertifikatspeicher. Die Finanzunternehmen halten dieses Register auf dem neuesten Stand.“
„Die Finanzunternehmen stellen sicher, dass die Zertifikate vor Ablauf unverzüglich erneuert werden.“
DORA ist seit dem 17. Januar 2025 anzuwenden. Die Delegierte Verordnung (EU) 2024/1774 konkretisiert die Anforderungen an das IKT-Risikomanagement durch technische Regulierungsstandards (RTS). Art. 7 regelt die Verwaltung kryptografischer Schlüssel; Abs. 4 und 5 betreffen die Zertifikate. Art. 8 DORA verlangt allgemein, IKT-Assets zu identifizieren und zu dokumentieren; die ausdrückliche Pflicht zum Zertifikatsregister steht in der Delegierten Verordnung.
Für wen die Registerpflicht gilt
Die Pflicht trifft Finanzunternehmen im Anwendungsbereich von DORA, die den allgemeinen IKT-Risikomanagementrahmen anwenden. Unternehmen im vereinfachten Rahmen nach Art. 16 DORA fallen nicht unter Art. 7 Abs. 4. Kleine und mittlere Versicherungsvermittler sind von DORA ausgenommen.
Der Mindestumfang richtet sich nach den kritischen oder wichtigen Funktionen: Erfasst werden müssen die Zertifikate und Zertifikatspeicher der IKT-Assets, die diese Funktionen unterstützen. Das Register muss außerdem auf dem neuesten Stand sein, ein einmaliger Export erfüllt die Pflicht also nicht.
Welche Zertifikate und Zertifikatspeicher müssen erfasst werden?
TLS- und Serverzertifikate
TLS-Zertifikate, häufig auch SSL-Zertifikate genannt, für Webanwendungen, APIs, Load Balancer, Reverse Proxies und interne Dienste.
Client- und Maschinenzertifikate
Geräte, Dienste und Schnittstellen, die sich gegenüber anderen Systemen ausweisen, etwa per mTLS oder 802.1X.
Code-Signing und S/MIME
Signierte Software und Skripte, signierte und verschlüsselte E-Mail.
CA-Zertifikate
Root- und Intermediate-Zertifikate der eigenen PKI und der Vertrauensketten, auf die kritische Dienste angewiesen sind.
Zertifikatspeicher und Einsatzorte
Neben dem Zertifikat nennt die Verordnung ausdrücklich die Zertifikatspeicher: Hardware-Sicherheitsmodule, Cloud-Tresore wie Azure Key Vault, AWS Certificate Manager oder Google Certificate Manager, Windows-Zertifikatspeicher, Java-Keystores, Kubernetes-Secrets und Appliances. Dasselbe Zertifikat kann an mehreren Orten eingesetzt sein, etwa ein Wildcard-Zertifikat auf mehreren Load Balancern.
Erfasst werden auch Zertifikate in Cloud-Umgebungen, bei IKT-Drittdienstleistern und in isolierten Netzsegmenten, soweit sie kritische oder wichtige Funktionen unterstützen. Private Schlüssel gehören nicht ins Register; dort stehen nur das öffentliche Zertifikat und die Angaben dazu.
Aufbau eines DORA-konformen Zertifikatsregisters
Art. 7 Abs. 4 schreibt keine bestimmte Registersoftware vor, und ob ein Register die Anforderungen erfüllt, entscheidet die Prüfung im Einzelfall. Die folgenden Schritte sind unsere Empfehlungen für die praktische Umsetzung aus PKI-Projekten in regulierten Umgebungen.
1. Erfassungsumfang und Verantwortlichkeiten festlegen
Ausgangspunkt sind die kritischen oder wichtigen Funktionen und die IKT-Assets, die sie unterstützen. Daraus folgen die Quellen: welche CAs, Cloud-Tresore, Cluster, Endpunkte und isolierten Segmente einbezogen werden, und wer für sie verantwortlich ist. Bereiche, die noch nicht geklärt sind, werden als offen geführt statt stillschweigend ausgelassen.
2. Sinnvolle Registerfelder
| Bereich | Felder (Empfehlung) |
|---|---|
| Technisch | Fingerprint, Seriennummer, Aussteller, Subject und SANs, Gültigkeit, Schlüsseltyp und -länge, Signaturalgorithmus |
| Herkunft und Speicher | Quelle (CA, Cloud-Tresor, Netz-Scan, Import), Speicher oder Einsatzort, zugehöriges IKT-Asset, erste und letzte Sichtung |
| Governance | Unterstützte Funktion oder Prozess, Einstufung kritisch oder wichtig, verantwortliche Stelle |
| Status und Nachweis | Ablauf, Sperrstatus, offene Befunde, Bearbeitungsstand, Änderungshistorie |
3. Aktualität und rechtzeitige Erneuerung organisieren
Änderungen müssen zeitnah im Register nachgeführt werden. Regelmäßige Quellenimporte und dokumentierte Aktualisierungszeitpunkte unterstützen die laufende Pflege. Bevorstehende Abläufe werden nach Kritikalität gestaffelt eskaliert und einer verantwortlichen Stelle zugewiesen. Die Erneuerung selbst erfolgt mit den bestehenden CA- oder CLM-Prozessen. Aktualisierte Quelldaten und eine Prüfschleife helfen, sie nachzuverfolgen; ob das neue Zertifikat tatsächlich eingesetzt ist, wird am jeweiligen Einsatzort geprüft.
4. In bestehende Prozesse einbinden
Neue Systeme, Lieferantenwechsel und Infrastrukturänderungen sollten eine Prüfung der betroffenen Zertifikate auslösen. Befunde gehören dorthin, wo ohnehin gearbeitet wird: als Ticket im ITSM-System, als Alarm im Monitoring, als Tagesübersicht im Teamkanal.
Praxis
Typische Herausforderungen beim Zertifikatsregister
Die Anforderung ist kurz formuliert. In gewachsenen Umgebungen, oft mit einer seit Jahren betriebenen Microsoft-CA im Zentrum, scheitert die Umsetzung an diesen fünf Stellen.
Verteilte Quellen
Zertifikate stammen aus mehreren CAs, Cloud-Tresoren, Kubernetes-Clustern und öffentlichen Bestellungen. Jede Quelle kennt nur ihren eigenen Ausschnitt, ein gemeinsamer Bestand fehlt.
Fehlende Verantwortliche
Zertifikate werden über Jahre erneuert, ohne dass eine Stelle dokumentiert zuständig ist. Fällt die Erneuerung aus, merkt es erst der Betrieb.
Unklare Aktualität
Excel-Listen und Exporte veralten unbemerkt. Bei einer Prüfung lässt sich nicht belegen, wann der Bestand zuletzt vollständig erfasst wurde.
Liegengebliebene Befunde
Bevorstehende Abläufe, widerrufene aber weiter eingesetzte Zertifikate und schwache Kryptografie werden gemeldet, aber nicht nachverfolgt.
Aufwendige Nachweise
Eine Prüfungsanfrage nach allen Zertifikaten kritischer Funktionen lässt sich nicht aus einer konsistenten Quelle beantworten.
Einordnung
CA, Monitoring, CLM und Certificate Intelligence
Am Register wirken mehrere Werkzeuge mit, jedes mit einer anderen Aufgabe.
CA und PKI
Stellt Zertifikate aus, sperrt sie und kennt den eigenen Bestand. Über mehrere CAs, Cloud-Tresore und öffentliche Zertifikate hinweg sieht sie nicht.
Monitoring
Überwacht angebundene Dienste und Zertifikate. Für ein vollständiges Register müssen zusätzlich alle relevanten Quellen sowie Funktionen und Verantwortliche abgebildet werden.
CLM-Plattform
Unterstützt Inventarisierung und Lifecycle-Prozesse bis zur Ausstellung, Erneuerung und Verteilung. Benötigte Rechte und Integrationsaufwand hängen vom Funktionsumfang ab.
Certificate Intelligence
Führt Zertifikate aus angebundenen Quellen in einem Register zusammen, ergänzt Funktionen und Verantwortliche und liefert Befunde und Nachweise. Ausstellung und Erneuerung bleiben bei den bestehenden Systemen.
Umsetzung
Blackfort Certificate Intelligence für die Registerführung
Ein belastbares Register verbindet Zertifikatsdaten mit den IKT-Assets, Funktionen und Verantwortlichen, die daran hängen. Für Betrieb und Nachweisführung empfehlen wir, Datenaktualität, Abläufe und die Bearbeitung von Befunden nachvollziehbar zu dokumentieren. Dafür haben wir Certificate Intelligence gebaut: ein rein lesendes Zertifikatsregister, das in Ihrer Umgebung als Container läuft, auch in abgeschotteten Netzen, und nie private Schlüssel sieht.
Bestand zusammenführen
Rein lesende Connectoren an CAs und Cloud-Tresoren, ein eigener TLS-Scanner, Certificate-Transparency-Logs und Datei-Import für isolierte Segmente. Je Zertifikat einmal geführt, mit Quelle, Fundort sowie erster und letzter Sichtung.
Funktionen und Verantwortliche pflegen
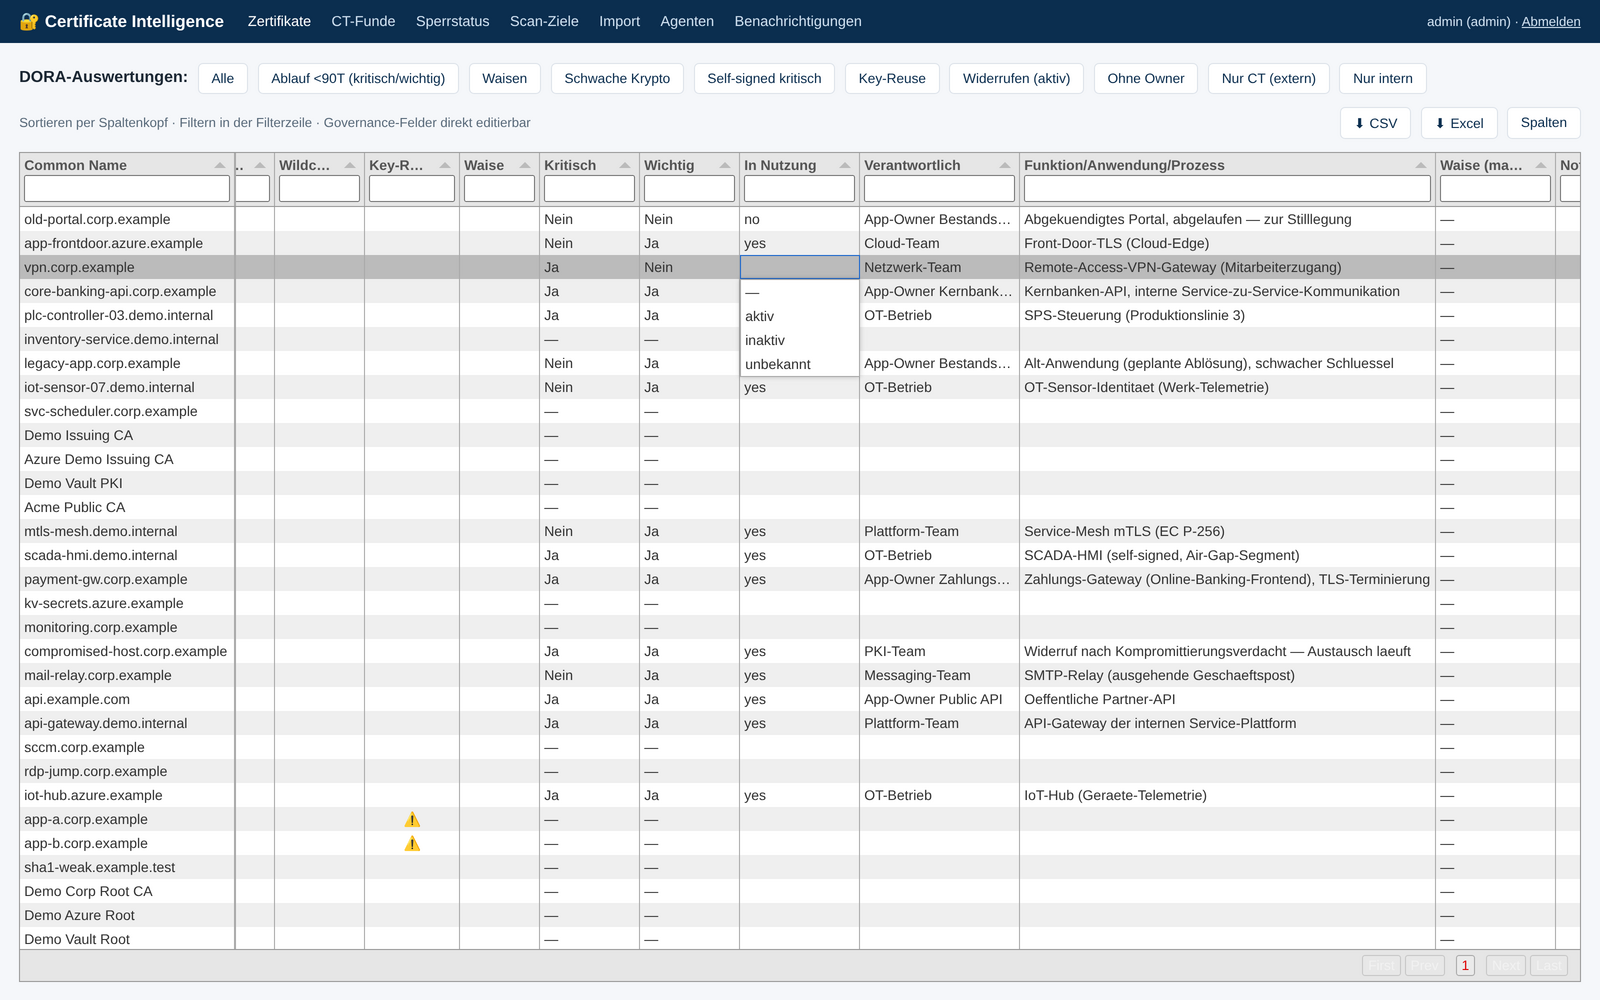
Einstufung kritisch oder wichtig, unterstützte Funktion, verantwortliche Stelle und eigene Spalten direkt am Zertifikat. Neue Importe überschreiben diese Angaben nicht. Zertifikate ohne Verantwortliche sind auf einen Blick sichtbar.
Befunde bearbeiten
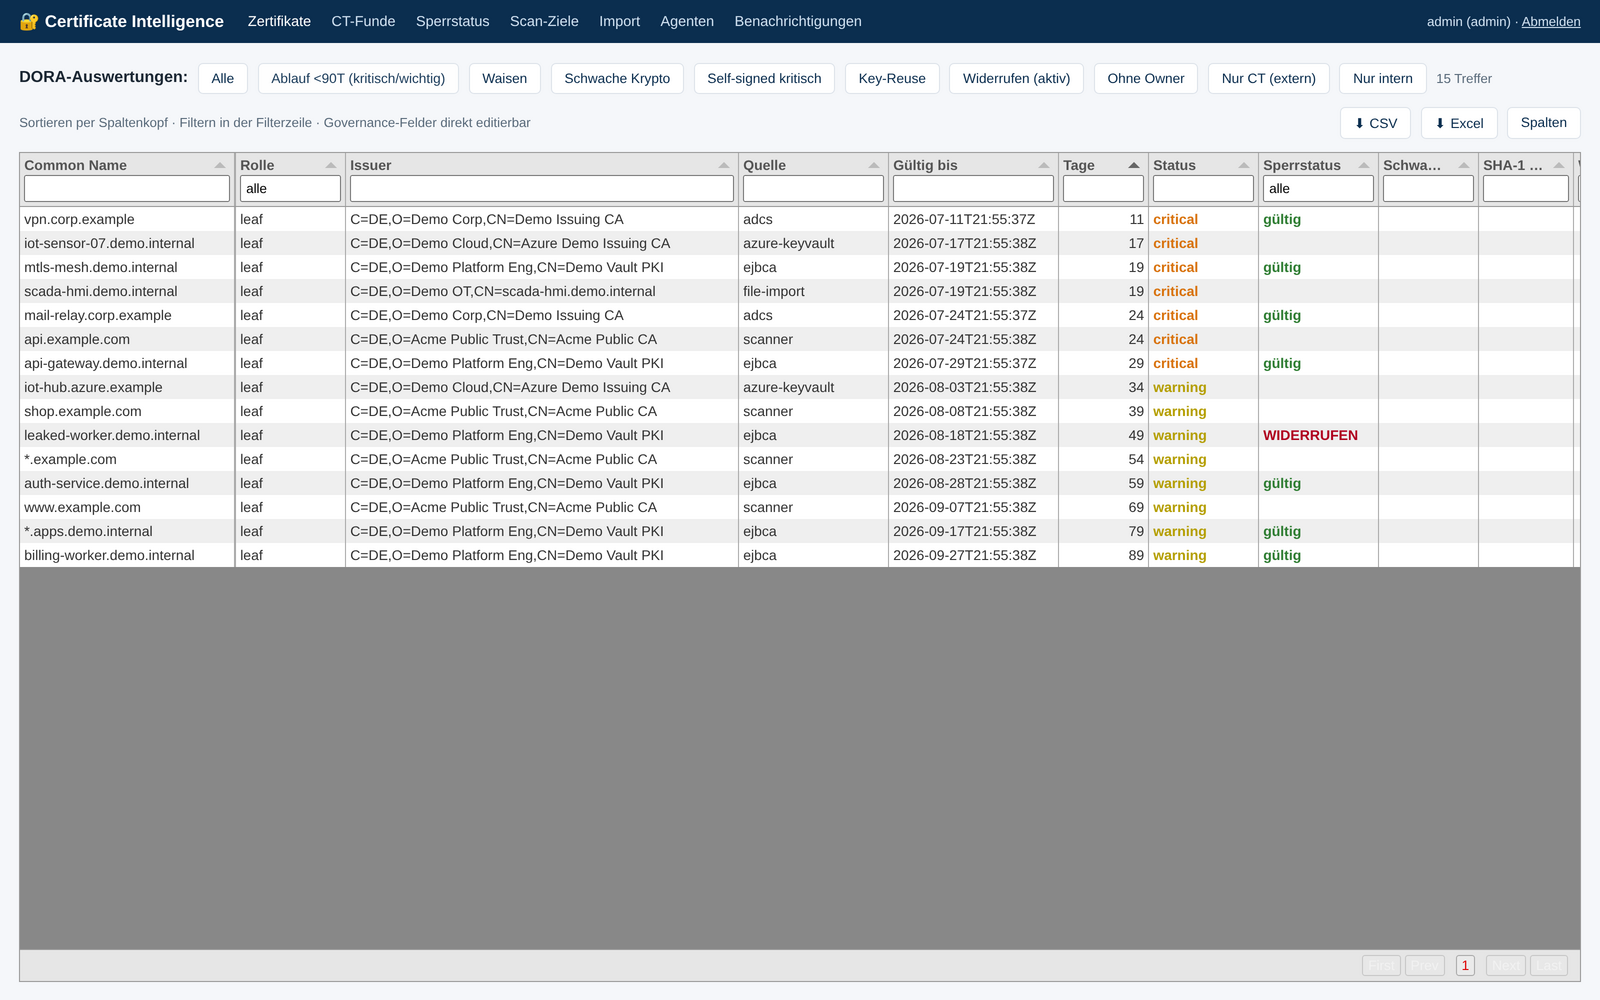
Ablauf gestaffelt nach Kritikalität, Sperrstatus über CRL und OCSP einschließlich „widerrufen, aber aktiv“, schwache Kryptografie, Key-Reuse und Waisen. Befunde werden auf Wunsch zu Jira-Tickets mit Frist, und das Register prüft weiter, ob sie behoben sind.
Nachweise liefern
Append-only Audit-Trail aller Änderungen und ein vollständiger Excel- und CSV-Export für interne und externe Prüfer, ohne dass diese ein Konto brauchen. Dazu 13 Monitoring-Anbindungen und eine tägliche Übersicht in Microsoft Teams.
Quellen
Im Blackfort-PKI-Testlab gegen reale CA-Software validiert: Microsoft ADCS, EJBCA, HashiCorp Vault PKI, smallstep step-ca.
Im Lab gegen einen echten Cluster getestet: Kubernetes mit cert-manager.
Cloud-Tresore: Azure Key Vault, AWS Certificate Manager, Google Certificate Manager.
Dazu: TLS-Scanner, Certificate-Transparency-Logs, Datei-Import für isolierte Segmente. OT- und IoT-Systeme im Erfassungsumfang lassen sich über Datei-Import oder Scan einbeziehen.
Quelle und Fundort (CA, Cloud-Tresor, Kubernetes-Secret, Endpunkt) dokumentieren die Herkunft und den beobachteten Einsatz eines Zertifikats. Zertifikatspeicher werden derzeit nicht als eigenständige Registerobjekte geführt; Speicher, die damit nicht abgebildet sind, dokumentieren Sie ergänzend. Ausstellung und Erneuerung gehören nicht zum Produkt, und die Verantwortung für Umfang und Erneuerung bleibt beim Finanzunternehmen. Stand: Oktober 2026.
Pilot und Lizenz
- Pilot 30 Tage kostenlos, bis 500 Zertifikate
- Jahreslizenz ab 2.490 € netto
- Self-Install in Ihrer Umgebung
Screenshots mit synthetischen Demo-Daten (Beispiel-Domains wie example.com / demo.internal).
Begleitet
Mit einem Assessment beginnen
Wenn Sie den Bestand zuerst begutachten lassen wollen: Im Assessment nehmen wir Ihre PKI und Ihren Zertifikatsbestand rein lesend auf, bewerten Risiken und Governance und liefern einen priorisierten Maßnahmenplan mit Management-Summary. An der Microsoft-CA werden dabei keine Templates geändert und keine Zertifikate ausgestellt oder gesperrt.
Festpreise nach Scoping ab 4.900 € netto; die Stufen stehen auf der Produktseite.
Assessment anfragenErfahrung in regulierten PKI-Umgebungen
- Langjährige Projekterfahrung mit interner und ausgelagerter PKI bei Finanzunternehmen, Verwaltung und im Gesundheitswesen
- PKI-Entwicklung für die Telematikinfrastruktur (eGK-CAs und OCSP-Responder)
- Thales nShield Certified Systems Engineer
- DigiCert-Partner für öffentliche Zertifikate
- Beratung zu DORA, NIS2 und ISO 27001
Häufige Fragen zum DORA Zertifikat und Zertifikatsregister
Gibt es ein offizielles DORA-Zertifikat?
Nein. DORA kennt kein Zertifizierungsschema wie ISO 27001, bei dem akkreditierte Stellen ein Zertifikat vergeben. Ob ein Finanzunternehmen die Anforderungen erfüllt, prüfen die zuständigen Aufsichtsbehörden, in Deutschland die BaFin und für bedeutende Banken die EZB. Schulungsnachweise, Anbieterbescheinigungen oder Prüfberichte sind Nachweise einzelner Maßnahmen, aber kein amtliches DORA-Konformitätszertifikat.
Was versteht DORA unter Zertifikaten?
Gemeint sind digitale Zertifikate in der IKT-Infrastruktur: TLS- und Serverzertifikate, Client- und Maschinenzertifikate, Code-Signing- und S/MIME-Zertifikate sowie CA-Zertifikate. Die ausdrückliche Pflicht zum Zertifikatsregister steht in Art. 7 Abs. 4 der Delegierten Verordnung (EU) 2024/1774. Art. 8 DORA verlangt allgemein, IKT-Assets zu identifizieren und zu dokumentieren.
Für wen gilt die Pflicht zum Zertifikatsregister?
Für Finanzunternehmen im Anwendungsbereich von DORA, die den Regeln der Delegierten Verordnung (EU) 2024/1774 zum IKT-Risikomanagement unterliegen. Unternehmen, die den vereinfachten IKT-Risikomanagementrahmen anwenden, fallen nicht unter Art. 7 Abs. 4. Kleine und mittlere Versicherungsvermittler sind von DORA ausgenommen. Welche Pflichten für Ihr Haus gelten, hängt von Ihrer Einordnung ab.
Welche Zertifikate und Zertifikatspeicher müssen erfasst werden?
Mindestens alle Zertifikate und Zertifikatspeicher der IKT-Assets, die kritische oder wichtige Funktionen unterstützen. Eine Erfassung über den Mindestumfang hinaus kann sinnvoll sein, wenn sich Funktionszuordnungen ändern oder die Abgrenzung zunächst unklar ist.
Welche Angaben sollte das Register enthalten?
Art. 7 Abs. 4 nennt keine konkrete Feldliste für das Zertifikatsregister. Bewährt haben sich technische Angaben (Fingerprint, Aussteller, Gültigkeit, Schlüsseltyp und Schlüssellänge), Herkunft und Speicherort, die unterstützte Funktion mit Einstufung, die verantwortliche Stelle sowie Status, Befunde und Änderungshistorie.
Müssen Zertifikate automatisch erneuert werden?
Art. 7 Abs. 5 verlangt, dass Zertifikate vor Ablauf unverzüglich erneuert werden. Eine bestimmte Technik schreibt die Verordnung nicht vor. Entscheidend ist, dass bevorstehende Abläufe rechtzeitig erkannt, zugewiesen und nachweisbar erledigt werden.
Kann ein Zertifikatsregister in Excel geführt werden?
Die Verordnung verlangt keine bestimmte Software. Das Register muss aber vollständig und auf dem neuesten Stand sein. In kleinen Umgebungen kann eine gepflegte Tabelle genügen. Mit mehreren CAs, Cloud-Tresoren und kurzen Laufzeiten wird es schwer, Aktualität und Vollständigkeit von Hand zu belegen.
Wie unterscheidet sich das Zertifikatsregister vom DORA-Informationsregister?
Das Informationsregister nach Art. 28 Abs. 3 DORA erfasst die vertraglichen Vereinbarungen über die Nutzung von IKT-Dienstleistungen Dritter. Das Zertifikatsregister erfasst Zertifikate und Zertifikatspeicher der IKT-Assets im festgelegten Erfassungsumfang, einschließlich relevanter ausgelagerter Umgebungen. Beide sind getrennte Pflichten; Zertifikate bei Dienstleistern lassen sich im Zertifikatsregister über Quelle und Verantwortliche zuordnen.
Welche Konsequenzen hat ein unvollständiges Register?
Bei Aufsichtsprüfungen kann ein unvollständiges oder veraltetes Register als Mangel im IKT-Risikomanagement festgestellt werden, mit Feststellungen und Auflagen. Unabhängig davon ist ein unbemerkt ablaufendes Zertifikat ein Betriebsrisiko für die Dienste, die daran hängen.
Welche Aufgaben übernimmt Blackfort Certificate Intelligence?
Es führt Zertifikate aus Ihren Quellen in einem Register zusammen, ergänzt Funktionen und Verantwortliche, zeigt Befunde, verfolgt sie bis zur Behebung und liefert Audit-Trail und vollständigen Export für Prüfer. Es arbeitet rein lesend in Ihrer Umgebung und sieht keine privaten Schlüssel. Ausstellung und Erneuerung erledigen weiter Ihre CA oder Ihr CLM; die Verantwortung für Umfang und Erneuerung bleibt beim Finanzunternehmen.
Wird die Microsoft-CA dabei verändert?
Nein. Der Export läuft als offen lesbares PowerShell-Skript auf oder neben der CA. Es werden keine Templates geändert, keine Zertifikate ausgestellt oder gesperrt und keine Einstellungen verändert. Private Schlüssel werden nie gelesen.
Reicht unser Monitoring nicht aus?
Ob Ihr Monitoring ausreicht, hängt von den angebundenen Quellen und den gepflegten Registerdaten ab. Prüfen Sie besonders die Abdeckung von Zertifikatspeichern, Funktionen, Verantwortlichen und Datenaktualität. Certificate Intelligence ergänzt bestehendes Monitoring um das quellenübergreifende Register und liefert seine Werte an 13 Monitoring-Werkzeuge.
Kontakt aufnehmen
DORA-Zertifikatsregister aufbauen
Testen Sie Certificate Intelligence 30 Tage kostenlos in Ihrer Umgebung, oder lassen Sie Ihren Bestand mit einem Assessment aufnehmen.