
Blackfort Certificate Intelligence
Ein Zertifikatsregister über alle Ihre PKI-Welten
Certificate Intelligence führt Zertifikate aus ADCS, EJBCA, Vault PKI, step-ca, Kubernetes, Cloud-Tresoren, TLS-Endpunkten und CT-Logs in einem prüffähigen Register zusammen. Rein lesend, in Ihrer Umgebung betrieben, ohne Zugriff auf private Schlüssel und ohne Änderung Ihrer bestehenden PKI. Für DORA, Informationssicherheit und Audit.
Microsoft ADCS · EJBCA · HashiCorp Vault PKI · smallstep step-ca · Kubernetes/cert-manager · Azure Key Vault · AWS Certificate Manager · Google Certificate Manager · TLS-Scan · CT-Logs · Datei-Import
DORA
DORA verlangt ein aktuelles Zertifikatsregister
„Die Finanzunternehmen erstellen und führen für mindestens diejenigen IKT-Assets, die kritische oder wichtige Funktionen unterstützen, ein Register aller Zertifikate und Zertifikatspeicher. Die Finanzunternehmen halten dieses Register auf dem neuesten Stand.“
„Die Finanzunternehmen stellen sicher, dass die Zertifikate vor Ablauf unverzüglich erneuert werden.“
Abs. 4: das Register
Certificate Intelligence liefert die technische Grundlage: ein Register über alle Quellen, die Zuordnung zu kritischen oder wichtigen Funktionen, Verantwortliche, Ablaufdaten, Sperrstatus und einen prüffähigen Export. Aktuell bleibt es, weil die Quellen regelmäßig neu eingelesen werden.
Abs. 5: rechtzeitige Erneuerung
Bevorstehende Abläufe erscheinen gestaffelt nach Kritikalität und gehen an Ihr Monitoring, nach Jira und als Tagesübersicht nach Teams. Erneuert wird weiter mit Ihren bestehenden Werkzeugen; Certificate Intelligence zeigt, ob es rechtzeitig geschehen ist.
Zusätzlich unterstützt das Register die Identifikation von IKT-Assets und die Kryptografie-Anforderungen aus DORA Art. 8 und 9 sowie die Inventarerwartungen aus NIS2 und ISO 27001. Es unterstützt Umsetzung und Nachweisführung; eine rechtliche Bewertung ersetzt es nicht, und welche Pflichten für Ihr Haus gelten, hängt von Ihrer Einordnung unter DORA ab.
Gewachsene PKI
Jede Quelle kennt nur ihren eigenen Ausschnitt
Zertifikate stammen aus mehreren CAs, Cloud-Tresoren und öffentlichen Bestellungen und liegen auf Servern, Geräten und Diensten. Ein gemeinsames Governance-Modell darüber fehlt meist; Prüfungsfragen werden dann mit Excel-Listen beantwortet.
Heute
- Microsoft ADCSkennt, was ADCS ausgestellt hat
- EJBCA, Vault, step-cakennen je ihren eigenen Bestand
- Azure Key Vaultkennt die Zertifikate im Tresor
- Öffentliche CAskennen ihre Bestellungen
- Monitoringkennt die Endpunkte, die es überwacht
Kein gemeinsames Register, keine gemeinsame Verantwortung
Mit Certificate Intelligence
Alle Quellen fließen in ein Register:
- ein Register über alle Quellen
- Verantwortliche und Funktionen
- kritisch / wichtig je Zertifikat
- Ablauf nach Kritikalität
- Sperrstatus über CRL und OCSP
- Krypto-Befunde
- Audit-Trail
- Jira-Tickets, Monitoring, Teams, Prüferexport
So funktioniert es
Erfassen, zusammenführen, bewerten
Erfassen
Kleine, offen lesbare Export-Skripte an CAs und Schlüsselspeichern, ein eigener TLS-Scanner, Certificate-Transparency-Logs und Datei-Import für abgeschottete Netze. Übertragen werden nur öffentliche Zertifikate.
Zusammenführen
Ein Register über alle Quellen, je Zertifikat einmal geführt. Dazu Ihre Governance-Angaben: Verantwortliche, Funktion oder Prozess, kritische oder wichtige Funktion.
Bewerten und melden
Ablauf nach Kritikalität, Sperrstatus, schwache Kryptografie, Key-Reuse, Waisen. Befunde werden zu Jira-Tickets mit Frist, gehen an Ihr Monitoring, als Tagesübersicht nach Teams und als vollständiger Export an Prüfer.
Technische Architektur anzeigen
- Alle Quellen schreiben in ein stabiles, versioniertes JSON-Austauschformat (exchange-v1). Die Logik liegt im Register, die Export-Skripte bleiben einfach und einzeln prüfbar.
- Primärschlüssel ist der SHA-256-Fingerprint; Importe werden zusammengeführt, nie ersetzt. Governance-Angaben bleiben bei jedem neuen Import erhalten.
- Je Zertifikat drei Feldklassen: technische Felder aus dem Zertifikat (unveränderlich), Governance-Felder (gepflegt, inklusive eigener Spalten) und Herkunft (zuletzt importiert, zuletzt gesehen, Quellklasse intern / extern / gemischt).
- Zwei Übertragungswege je Quelle: HTTPS-Push mit Token oder Datei-Export für isolierte Segmente. Token werden zentral erzeugt, gesperrt und rotiert.
- Befunde: Ablauf nach Kritikalität, Sperrstatus über CRL (CDP) und OCSP (AIA), schwache Kryptografie (RSA unter 2048, SHA-1), self-signed auf kritischer Funktion, Wildcard, Key-Reuse (geteilter SPKI), Waisen, Ketten- und Trust-Auflösung über AKI/SKI.
Die Anwendung
So sieht Certificate Intelligence heute aus
Die Ansichten stammen aus der laufenden Anwendung.
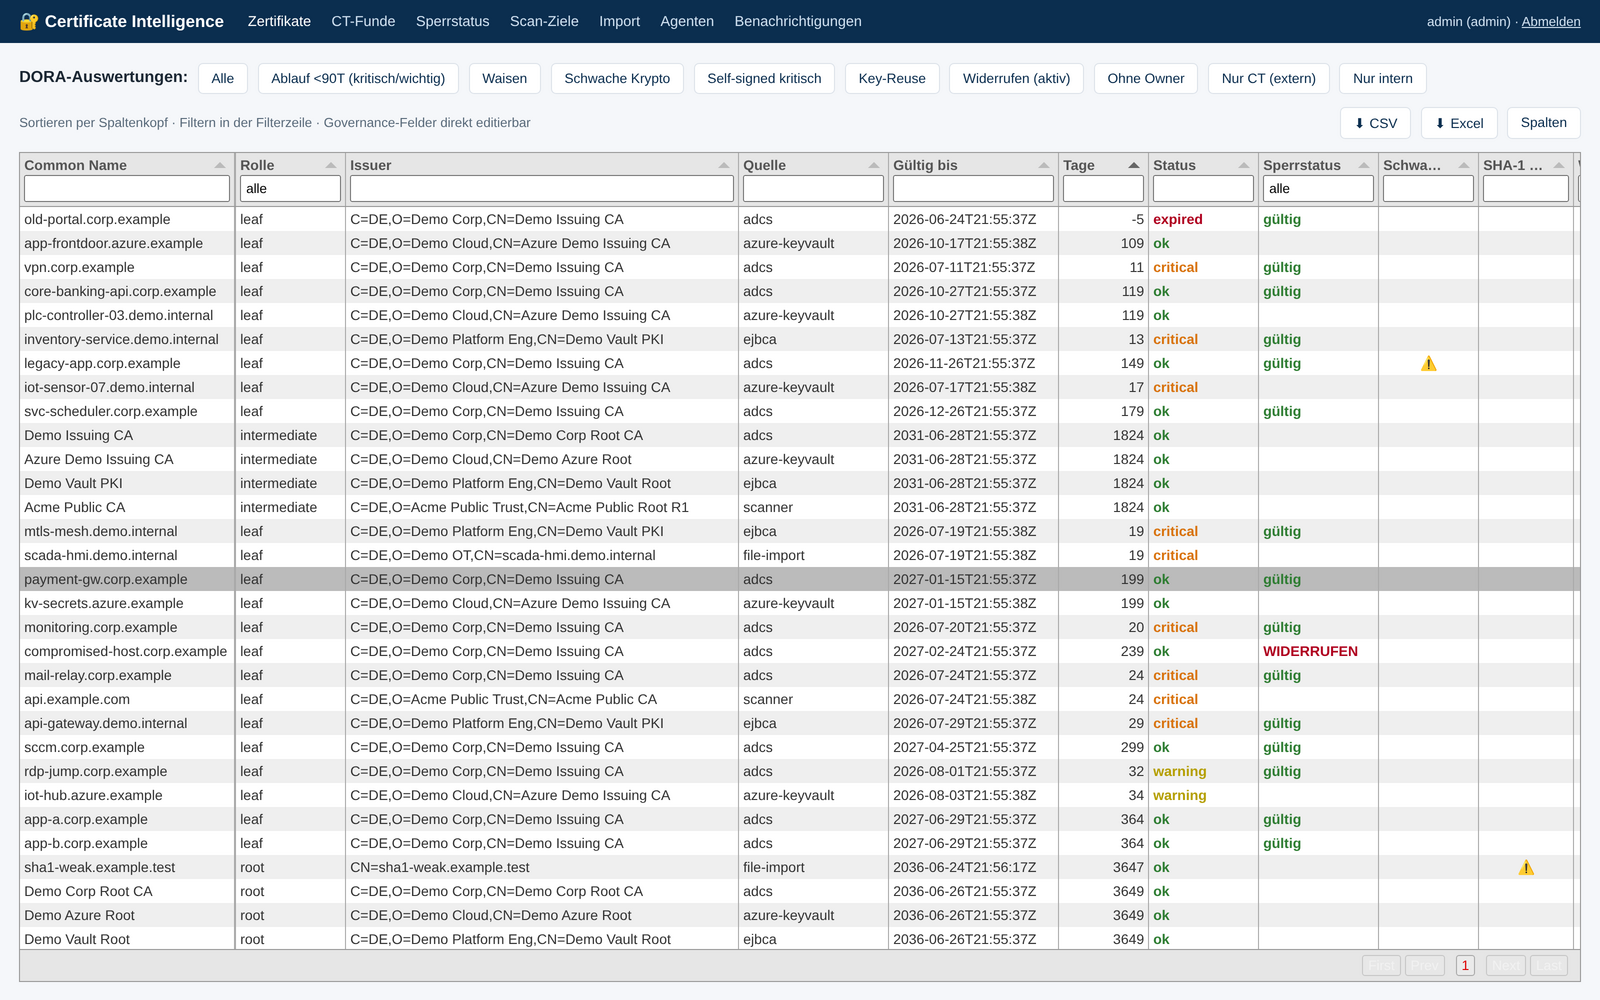
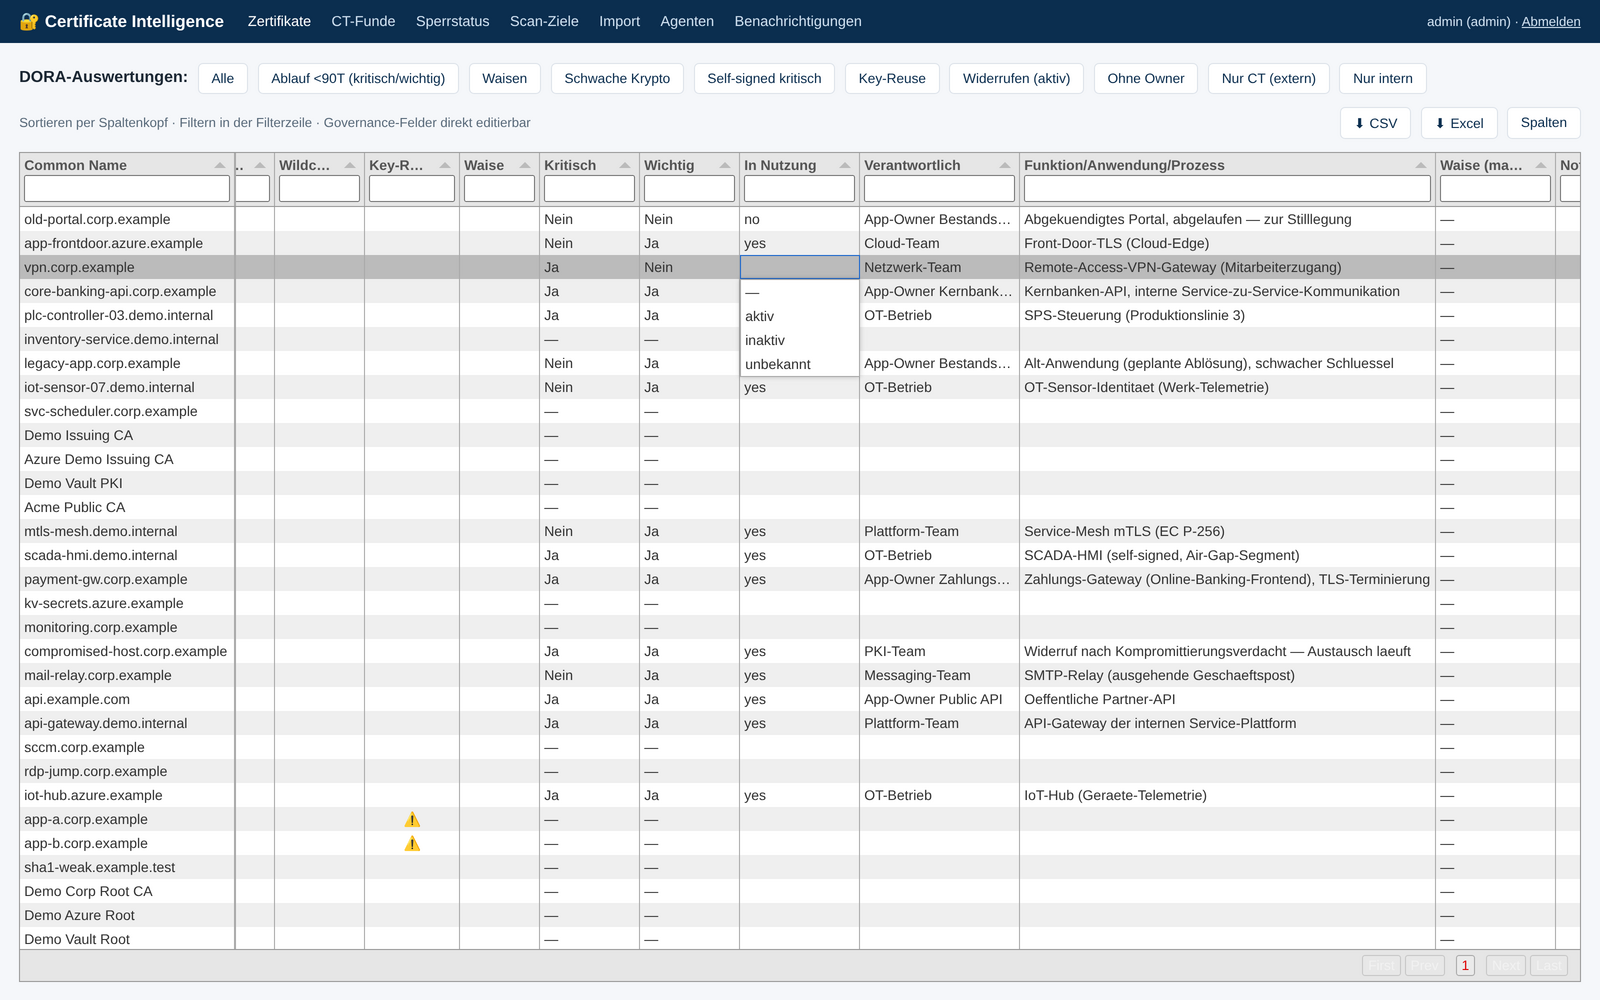
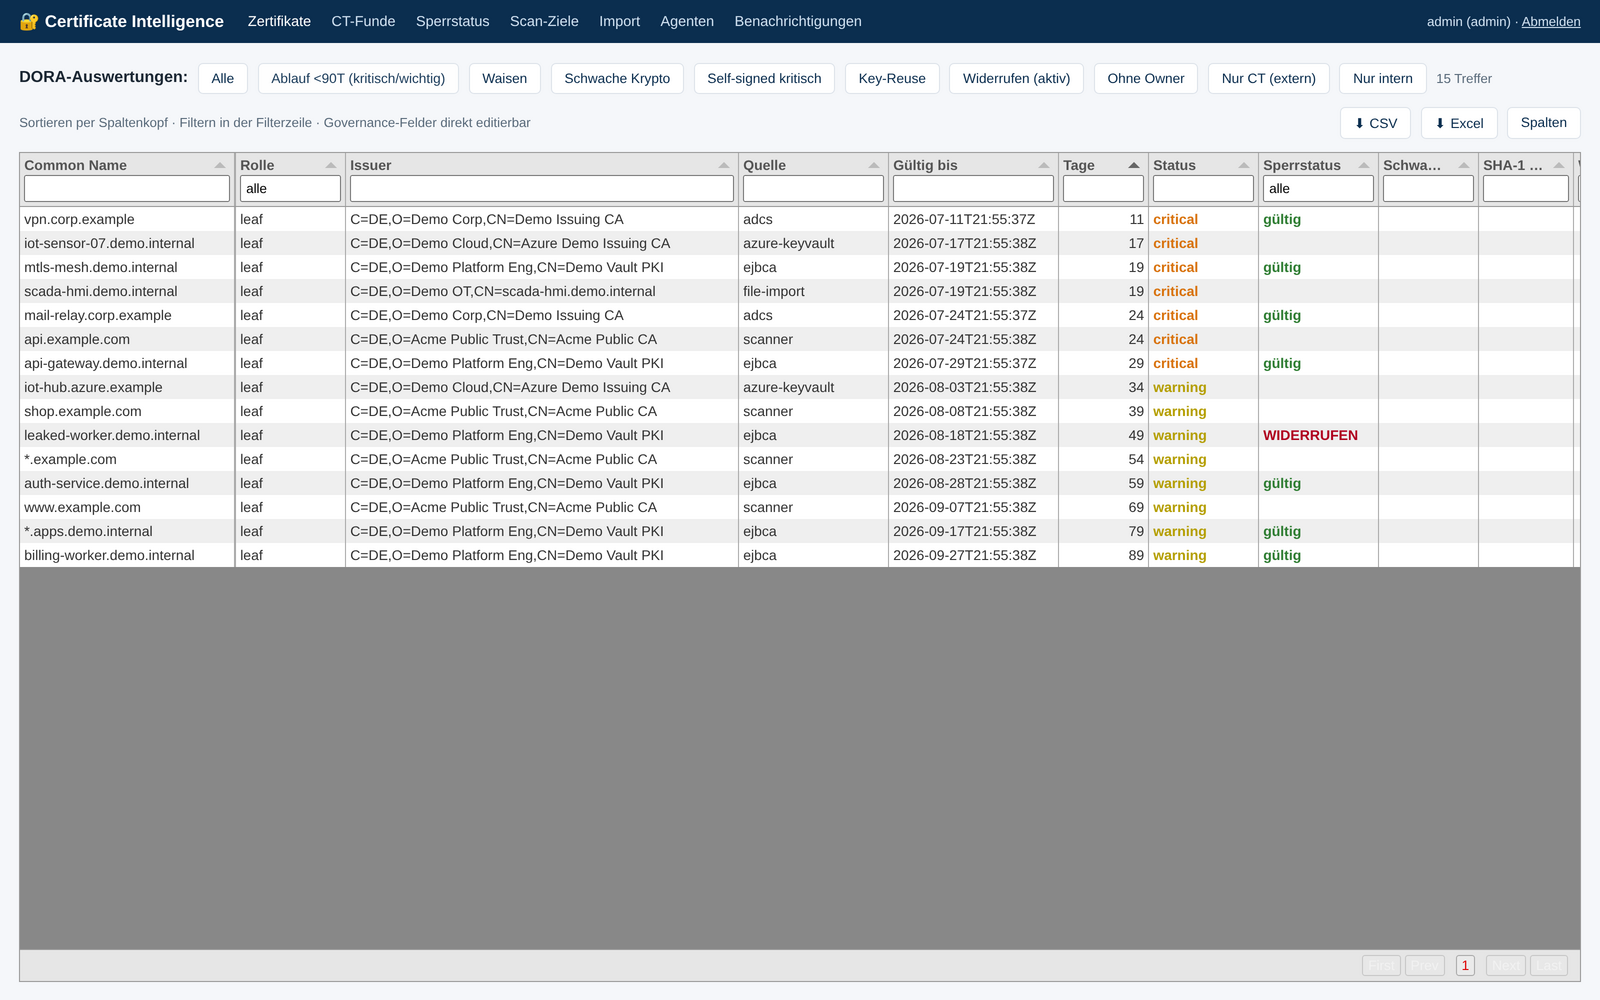
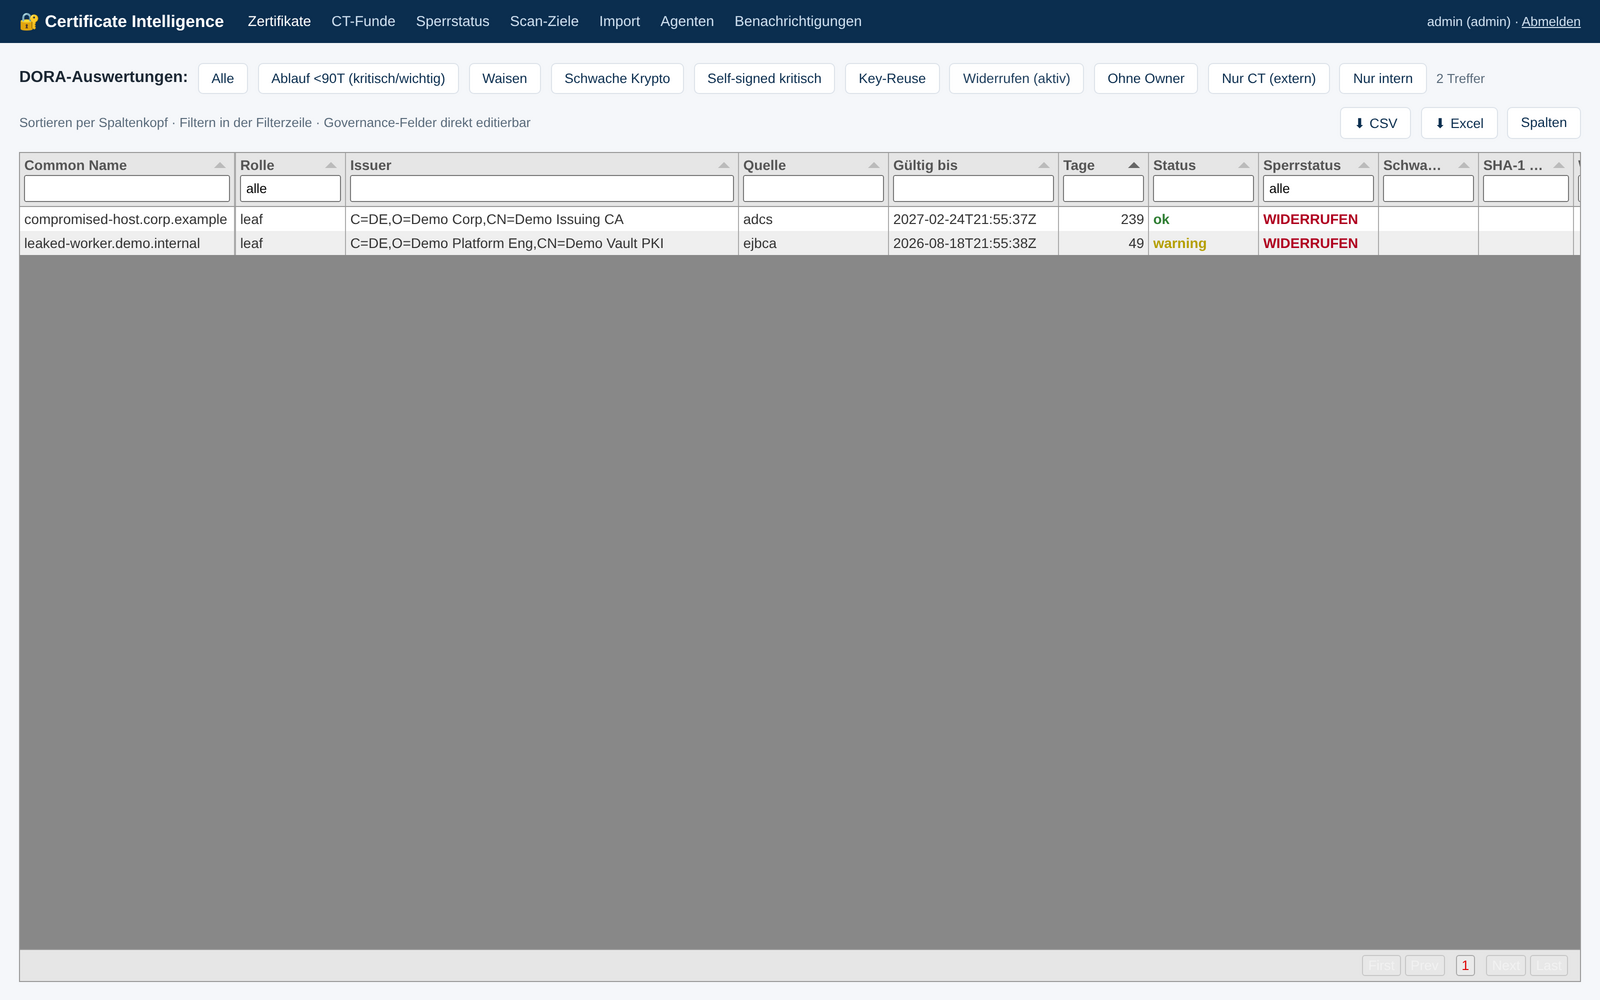
Alle dargestellten Daten sind synthetisch (Beispiel-Domains wie example.com / demo.internal). Eine öffentliche Demo finden Sie unter certintel.demo.blackfort-tec.de (Zugang demo / demo).
Befunde
Was Certificate Intelligence sichtbar macht
Beispielhafte Befundtypen, illustrativ und nicht aus einem konkreten Kundenbestand.
Zertifikat läuft in 14 Tagen ab
highCN=portal.intern.example • kritische Funktion
Kritisches Zertifikat eines internen Portals, für dessen Erneuerung niemand dokumentiert zuständig ist.
Widerrufen, aber noch aktiv
highOCSP: revoked • Endpunkt liefert Zertifikat weiter aus
Laut OCSP gesperrt, über einen erreichbaren Endpunkt aber weiterhin im Einsatz.
Schwache Kryptografie
mediumRSA 1024 • SHA-1
Veraltete Schlüssellänge und schwacher Signaturalgorithmus auf einer wichtigen Funktion.
Unbekanntes öffentliches Zertifikat
mediumCT-Log • *.example.com
Über Certificate Transparency entdeckt, nicht im verwalteten Bestand.
Einordnung
Die Governance-Schicht über Ihrer PKI
Certificate Intelligence übernimmt Ihre PKI nicht und migriert nichts. Es sieht über alle Quellen hinweg und macht Bestand, Zuständigkeiten und Risiken prüfbar, auch dort, wo bereits eine CLM-Plattform läuft.
Ihre CA
Stellt Zertifikate aus und kennt ihren eigenen Bestand. Eine übergreifende Sicht über mehrere CAs, Cloud-Tresore und öffentliche Zertifikate gehört nicht zu ihren Aufgaben.
Ihr Monitoring
Warnt vor Abläufen an den Endpunkten, die es kennt. Verantwortliche, kritische Funktionen und Zertifikate abseits überwachter Endpunkte sieht es nicht.
Eine CLM-Plattform
Stellt aus, erneuert und verteilt. Dafür braucht sie weitreichende Rechte und wird selbst zum privilegierten System, oft mit Migration der bestehenden PKI.
Certificate Intelligence
Liest aus allen diesen Quellen, führt sie in einem Register zusammen und macht Governance prüfbar. Ihre CAs und Ihr CLM bleiben, wie sie sind.
Bewusst nicht enthalten: Ausstellung, automatische Erneuerung und Verteilung von Zertifikaten. Wer sein Certificate Lifecycle Management neu aufbauen will, braucht dafür eine CLM-Plattform; Certificate Intelligence prüft deren Ergebnis.
Sicherheitsarchitektur
Kein neues privilegiertes System
Ein System, das Zertifikate ausstellt und verteilt, braucht weitreichende Rechte in Ihrer PKI. Certificate Intelligence braucht sie nicht. Es ist ein Inventar und sieht nur, was ohnehin öffentlich am Zertifikat steht.
Rein lesend
Keine Änderungen an CAs, Templates, Tresoren oder Diensten. Keine Ausstellung, keine Sperrung, kein Deployment.
Kein Zugriff auf CA und Schlüssel
Das Register erhält nur öffentliche Zertifikate, per Push oder als Datei. Es verbindet sich weder mit Ihrer CA noch mit Schlüsselspeichern.
Offen lesbare Export-Skripte
An CA und Schlüsselspeichern laufen kleine Skripte mit 72 bis 220 Zeilen, für die Microsoft-CA ein PowerShell-Skript mit SHA256-Prüfsumme. Ihr Security-Team liest den Quelltext vorher.
Air-Gap-fähig
Betrieb als Container in Ihrer Umgebung, Offline-Paket und Datei-Import für isolierte Segmente.
Rollen
Web-Login mit den Rollen admin (schreibt) und viewer (liest). Anmeldung über OIDC/Entra ID ist geplant.
Audit-Trail
Append-only-Historie aller Änderungen; Archivieren statt Löschen, reversibel und protokolliert.
Integrationen
Die Zertifikatslage dort, wo Ihr Team ohnehin hinschaut
Jira Cloud und Data Center · Prometheus + Grafana · PRTG · Nagios · Icinga · Checkmk · Zabbix · Elastic · Splunk · Datadog · Dynatrace · New Relic · SolarWinds Observability · ManageEngine OpManager
Befunde werden zu Jira-Tickets mit Frist, und Certificate Intelligence prüft weiter, bis sie behoben sind. Dazu 13 Monitoring-Anbindungen, im Oktober 2026 im Blackfort-Lab gegen die echte Software getestet, eine tägliche Übersicht als Karte im Microsoft-Teams-Kanal und der vollständige Excel-/CSV-Export für Prüfer.
Alle Integrationen und Anbindungswege anzeigen
Jira Cloud und Data Center
Befund wird Ticket mit Frist, Prüfschleife bis zur Behebung
Prometheus + Grafana
Metrik-Endpunkt, Dashboard, Alarmregeln
PRTG
Sensor HTTP Data Advanced
Nagios
Check-Plugin
Icinga
Check-Plugin
Checkmk
Check-Plugin als klassischer Check
Zabbix
Vorlage mit Items und Triggern
Elastic
Metricbeat, Abfrage per ES|QL
Splunk
OpenTelemetry Collector nach HEC
Datadog
Datadog Agent, OpenMetrics-Check
Dynatrace
OpenTelemetry (OTLP)
New Relic
OpenTelemetry (OTLP)
SolarWinds Observability
OpenTelemetry (OTLP)
ManageEngine OpManager
Skript-Monitor per SSH
Jira wird mit einem API-Token (Cloud) oder Personal Access Token (Data Center) angebunden, das nur gespeichert und nie wieder angezeigt wird. Das Monitoring holt die Werte über zwei nur lesende Endpunkte (Prometheus-Format und PRTG-JSON) mit einem eigenen Monitoring-Token ab, das nichts einliefern und nichts verändern kann. Genannte Produktnamen sind Marken ihrer jeweiligen Inhaber und dienen der Beschreibung der Kompatibilität; eine Partnerschaft besteht nicht.
Nutzen
Wer was davon hat
PKI-Betrieb
Ein Bestand über alle CAs statt verteilter Excel-Listen. Abläufe nach Kritikalität, Quellen und Datenalter in einer Sicht.
Informationssicherheit
Schwache Kryptografie, unbekannte öffentliche Zertifikate, fehlende Verantwortliche und widerrufene, aber aktive Zertifikate zentral sichtbar.
DORA und IT-Risk
Zertifikate mit kritischen oder wichtigen Funktionen verknüpfen und das Register nachweislich aktuell halten.
Interne und externe Revision
Den aktuellen Bestand mit Governance-Feldern und Historie als Excel-Datei erhalten, ohne eigenes Konto im System.
Angebote und Preise
Ausprobieren, lizenzieren oder begleiten lassen
Pilot
Certificate Inventory Pilot
kostenlos
- 30 Tage
- bis 500 Zertifikate
- voller Funktionsumfang
- Self-Install in Ihrer Umgebung
- Support per E-Mail
- Preisband und Entscheidungstermin vorab vereinbart
Lizenz
Jahreslizenz
ab 2.490 € netto
| Zertifikate | pro Jahr |
|---|---|
| bis 250 | 2.490 € |
| bis 1.000 | 4.900 € |
| bis 5.000 | 9.900 € |
| bis 10.000 | 14.900 € |
| bis 25.000 | 19.900 € |
| über 25.000 | auf Anfrage |
- zwölf Monate, Updates und Standard-Produktsupport inklusive
- alle freigegebenen Connectoren und Funktionen in jeder Stufe
- keine Aufschläge je Nutzer, Quelle oder Funktion
- 20 % Wachstumstoleranz bis zur Verlängerung
- Self-Install ohne Installationsgebühr
Gezählt werden die eindeutigen End-Entity-Zertifikate im operativen Bestand; Mehrfachfunde, CA-Zertifikate der Ketten und archivierte Zertifikate zählen nicht. Bestandsgröße und Band bestätigen wir vor Vertragsabschluss anhand Ihrer Umgebung. Kapazität bis 30.000 Zertifikate auf 4 vCPU und 8 GB RAM gemessen. Begleitete Einführung nach Aufwand zu 150 € je Remote-Stunde mit vereinbarter Budgetgrenze (typisch 450 € für eine Quelle, 1.200 € für bis zu drei Quellen).
Angebot anfragenBegleitet
Assessments
- Quick Assessment4.900 €
PKI- und Zertifikatscheck
Orientierung zu einer PKI- oder Trust-Umgebung: Interviews, Dokumente, technische Stichproben, Risiken und priorisierter Maßnahmenplan.
- PKI Assessment9.900 €
Technik und Governance
Vertiefte Prüfung von bis zu zwei PKI-/Trust-Umgebungen, inklusive softwaregestützter Auswertung von bis zu fünf Exporten.
- Enterprise Intelligence Assessment14.900 bis 19.900 €
PKI und Zertifikatsregister
Technische Prüfung plus Einführung des Registers bei Ihnen: Quellenanbindung, Governance-Zuordnung, kritische Funktionen, Befunde, Management-Summary. Projektlizenz für 60 Tage inklusive.
Festpreise nach Scoping. Prüfung und Maßnahmenplan, keine Sanierung und kein Testat. Bei Abschluss einer Jahreslizenz binnen 60 Tagen nach dem Abschlussbericht schreiben wir 1.000 € gut, höchstens 20 % des ersten Lizenzjahres.
Assessment anfragenAlle Preise für Geschäftskunden, netto zuzüglich Umsatzsteuer.
Häufige Fragen
Ist Certificate Intelligence ein Certificate Lifecycle Management?+
Nein. Certificate Intelligence stellt keine Zertifikate aus, erneuert und verteilt sie nicht. Es führt den Bestand aus Ihren CAs, Cloud-Tresoren, Netz-Scans und CT-Logs in einem Register zusammen, bewertet ihn und macht Governance prüfbar. Ein vorhandenes CLM bleibt bestehen; Certificate Intelligence liest auch dessen Bestand mit.
Welche Quellen werden unterstützt?+
Im Blackfort-PKI-Testlab gegen reale CA-Software validiert sind die Connectoren für Microsoft ADCS, EJBCA, HashiCorp Vault PKI und smallstep step-ca. Kubernetes mit cert-manager ist im Lab gegen einen echten Cluster getestet. Dazu kommen lesende Connectoren für Azure Key Vault, AWS Certificate Manager und Google Certificate Manager. Dazu kommen ein eigener TLS-Scanner (rein lesender Abruf je host:port, kein Cipher-Probing), Certificate-Transparency-Logs für Ihre Domänen und ein Datei-Import für abgeschottete Segmente.
Wird die Microsoft-CA verändert oder sieht die Software private Schlüssel?+
Nein. Es werden keine Templates geändert, keine Zertifikate ausgestellt oder gesperrt und keine Einstellungen verändert. Der Export läuft als offen lesbares PowerShell-Skript auf oder neben der CA; im Standardmodus schreibt es eine Datei, ohne Token auf der CA und ohne ausgehende Verbindung von der CA aus. Private Schlüssel werden nie gelesen.
Gilt die DORA-Pflicht zum Zertifikatsregister für uns?+
Art. 7 Abs. 4 der Delegierten Verordnung (EU) 2024/1774 gilt für Finanzunternehmen im Anwendungsbereich von DORA, die nicht dem vereinfachten IKT-Risikomanagementrahmen unterliegen. Kleine und mittlere Versicherungsvermittler sind von DORA ausgenommen. Die Verordnung verlangt ein aktuelles Register, nicht ein bestimmtes Produkt. Certificate Intelligence unterstützt Umsetzung und Nachweisführung; es ersetzt keine rechtliche Bewertung und garantiert keine Konformität.
Lässt sich Certificate Intelligence in unser Monitoring einbinden?+
Ja. Das Register stellt zwei nur lesende Endpunkte bereit, im Prometheus-Format und als JSON für PRTG, abgerufen mit eigenen Monitoring-Token, die nichts einliefern und nichts verändern können. Im Lab gegen die echte Software getestet sind Prometheus und Grafana, PRTG, Nagios, Icinga, Checkmk, Zabbix, Elastic, Splunk, Datadog, Dynatrace, New Relic, SolarWinds Observability und ManageEngine OpManager. Für jede Anbindung gibt es eine Anleitung mit Vorlage.
Werden Tickets in Jira oder ServiceNow erstellt?+
In Jira ja. Aus einem Befund wird ein Ticket mit Fälligkeit nach Ihrer Frist, mit Link zurück ins Register. Bei jedem Lauf prüft Certificate Intelligence weiter: Ist der Befund behoben, wird das Ticket kommentiert und auf Wunsch geschlossen; derselbe Befund erzeugt kein zweites Ticket. Welche Befundarten Tickets auslösen, legen Sie fest. Getestet gegen Jira Cloud, Jira Data Center wird mit Personal Access Token unterstützt. ServiceNow und allgemeine Webhooks folgen.
Wie bekommen externe Prüfer Einblick?+
Am einfachsten ohne Konto: Sie exportieren das vollständige Register mit allen Feldern als Excel- oder CSV-Datei. Ohne aktiven Filter enthält der Export alle Zertifikate des aktuellen Bestands; archivierte Zertifikate bleiben außen vor. Alternativ erhalten Prüfer ein Konto mit der Rolle viewer, die nur liest.
Wie wird das Produkt betrieben?+
In Ihrer Umgebung als Container (Docker Compose); für abgeschottete Netze gibt es ein Offline-Paket. Die Lizenz ist eine signierte Offline-Lizenz, es wird keine Verbindung zu Blackfort benötigt. Läuft eine Lizenz aus, bleiben Lesen und vollständiger Export möglich.
Unterstützt das Kubernetes, AWS oder Google Cloud?+
Ja. Der Connector für Kubernetes liest TLS-Secrets und cert-manager-Zertifikate rein lesend aus und ist im Lab gegen einen echten Cluster mit cert-manager getestet; für Betrieb ohne Leserecht auf Secrets gibt es einen eigenen Modus. Für AWS Certificate Manager und Google Certificate Manager gibt es ebenfalls lesende Connectoren. Der TLS-Scanner ist plattformunabhängig.
Kontakt aufnehmen
Wissen Sie, welche Zertifikate in Ihrem Haus im Einsatz sind?
Testen Sie Certificate Intelligence 30 Tage kostenlos in Ihrer Umgebung, oder lassen Sie Ihren Bestand mit einem Assessment aufnehmen.