Zum Stand dieses Beitrags (17. November 2026) sind es noch rund sechs Wochen, bis die Bankaufsichtlichen Anforderungen an die IT (BAIT) enden. Die BaFin hebt das Rundschreiben 10/2017 (BA) mit Ablauf des 31. Dezember 2026 vollständig auf. Für CRR-Kreditinstitute ändert das nichts mehr, denn sie arbeiten schon seit Januar 2025 nach dem Digital Operational Resilience Act (DORA, Verordnung (EU) 2022/2554). Für eine kleinere Gruppe ist der Jahreswechsel dagegen der eigentliche Stichtag: laut BaFin vor allem Factoring- und Finanzierungsleasinginstitute, Bürgschaftsbanken, Wohnungsunternehmen mit Spareinrichtung, Drittstaatenzweigstellen und weitere Institute, die DORA nur über das Kreditwesengesetz (KWG) erfasst. Sie wenden ab dem 1. Januar 2027 DORA im vereinfachten IKT-Risikomanagementrahmen nach Art. 16 an.
Dieser Beitrag ordnet ein, wer betroffen ist, was ab dem Stichtag gilt, welche Fragen offen sind und welche Schritte bis dahin sinnvoll sind. Stand ist der 17. November 2026. Der Beitrag gibt Orientierung und ersetzt keine Rechtsberatung im Einzelfall.
Was die BaFin aufhebt und warum
DORA gilt seit dem 17. Januar 2025 und deckt nach Einschätzung der BaFin die Inhalte ihrer IT-Rundschreiben im Wesentlichen ab. Um eine Doppelregulierung zu vermeiden, hat sie die Rundschreiben in zwei Schritten zurückgenommen:
- Erster Schritt, Januar 2025. Die KAIT (Kapitalverwaltungsgesellschaften), die VAIT (Versicherer) und die ZAIT (Zahlungs- und E-Geld-Institute) sind mit Ablauf des 16. Januar 2025 aufgehoben. Aus den BAIT sind seit dem 17. Januar 2025 alle Institute herausgefallen, die ein IKT-Risikomanagement nach Art. 5 bis 15 oder Art. 16 DORA betreiben müssen, also vor allem die CRR-Kreditinstitute. Kapitel 11 der BAIT ist gestrichen. Geltende Fassung ist das Rundschreiben in der Fassung vom 16. Dezember 2024.
- Zweiter Schritt, Jahreswechsel 2026/2027. Für die übrigen Institute bleiben die BAIT bis zum Ende der Übergangsfrist bestehen, damit keine Regelungslücke entsteht. Mit Ablauf des 31. Dezember 2026 treten sie vollständig außer Kraft.
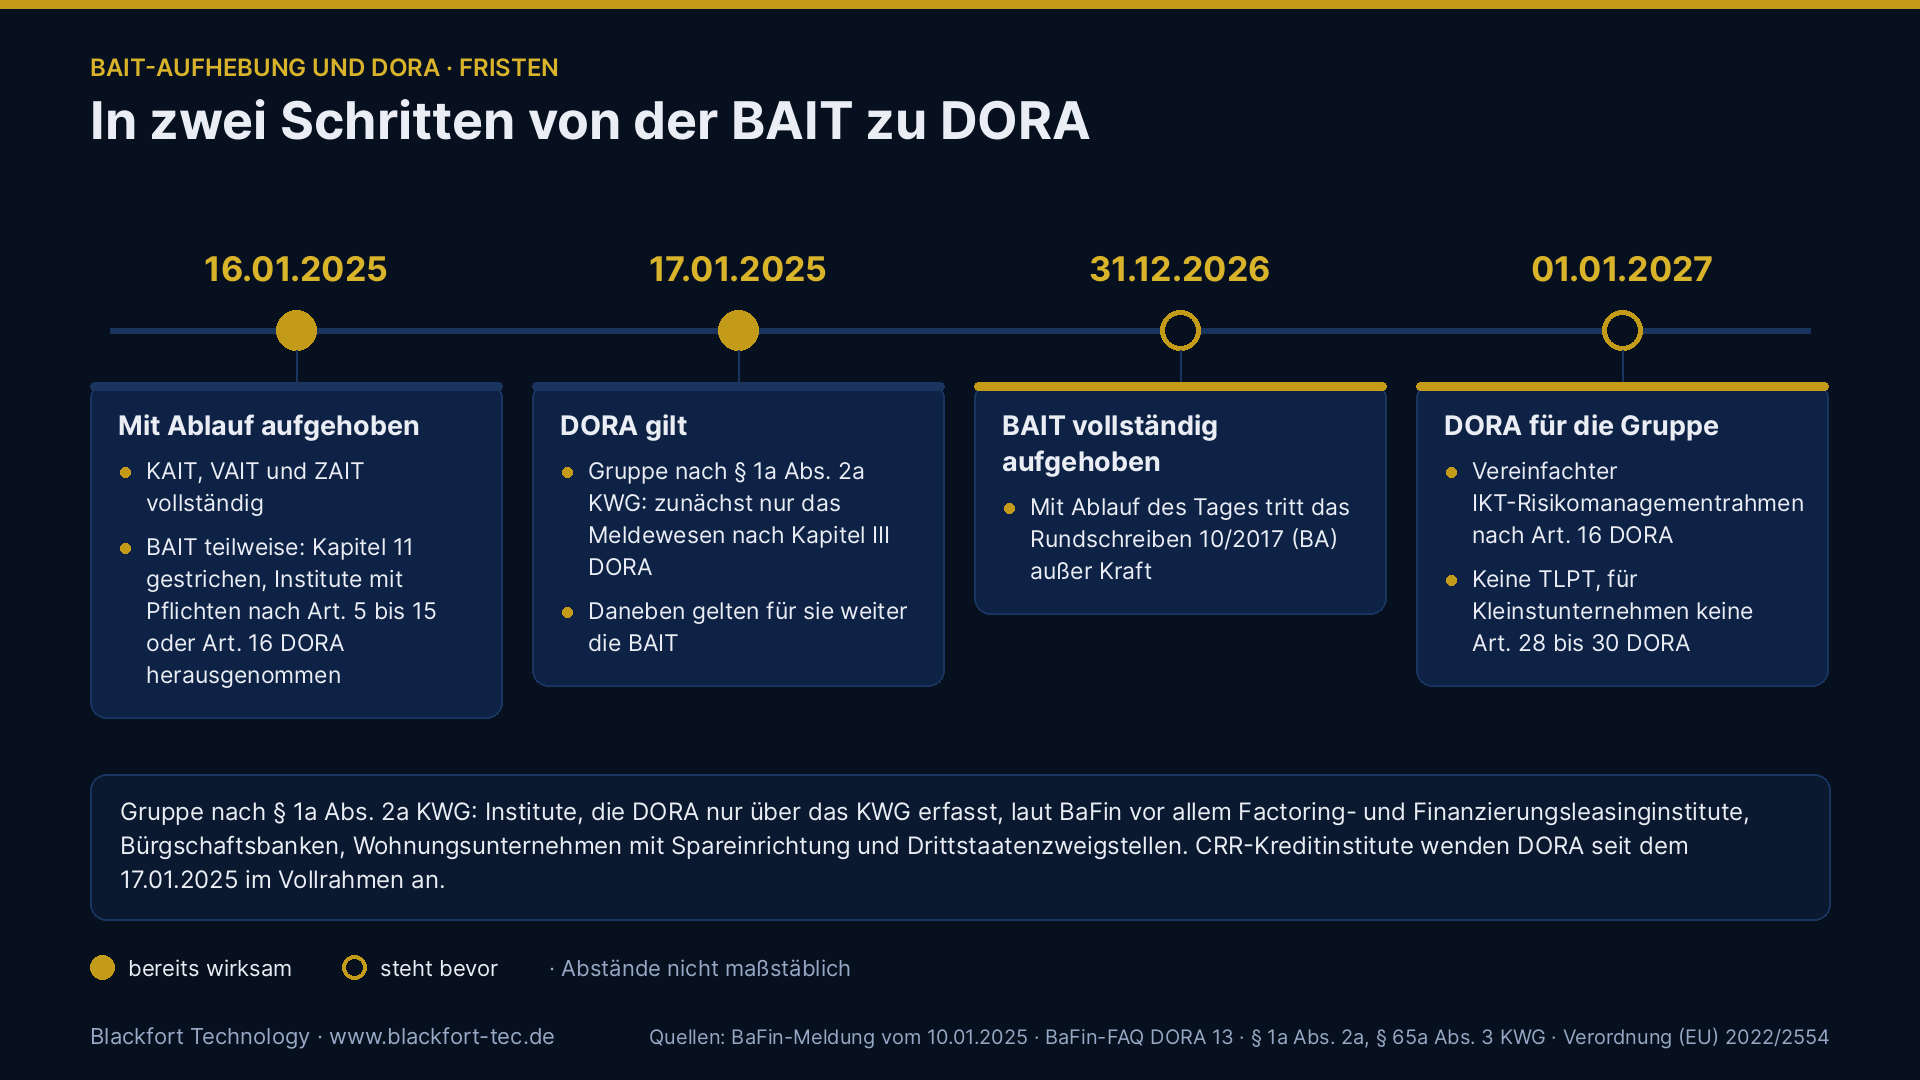
Die Rechtsgrundlage für den zweiten Schritt hat das Finanzmarktdigitalisierungsgesetz (FinmadiG) ins KWG geschrieben. Nach § 1a Abs. 2a KWG gelten DORA und die zugehörigen Rechtsakte für alle Institute, die nicht schon nach Art. 2 DORA erfasst sind, so, als wären sie CRR-Kreditinstitute. § 65a Abs. 3 KWG legt fest, dass diese Regel ab dem 1. Januar 2027 anzuwenden ist. Die BaFin-Meldung vom 10. Januar 2025 nennt an dieser Stelle „§ 1a Absatz 2“ KWG. § 1a Abs. 2 betrifft im Gesetzestext aber die in der Bankenrichtlinie namentlich genannten Einrichtungen (nach BaFin die Landesförderbanken). Die Regel für die übrigen Institute steht in § 1a Abs. 2a, anzuwenden nach § 65a Abs. 3 KWG, und so zitiert sie auch die FAQ der BaFin. Nach unserer Lesart meint die Meldung diese Regel.
Die BAIT-Kapitel einzeln und das vollständige Mapping auf DORA zeigt die Seite Von der BAIT zu DORA: was wegfällt, was bleibt, was neu ist.
Wer betroffen ist und was ab dem 1. Januar 2027 gilt
Die Institute nach § 1a Abs. 2a KWG
Die BaFin nennt in ihren FAQ zu DORA (Stand Januar 2025) vor allem diese Institute:
- Bürgschaftsbanken,
- Finanzdienstleistungsinstitute, insbesondere Finanzierungsleasing- und Factoringinstitute sowie Kryptowertpapierregisterführer,
- Wohnungsunternehmen mit Spareinrichtung,
- Drittstaatenzweigstellen und Zweigstellen nach § 53 KWG.
Die Liste ist nicht abschließend. Wer zusätzlich das Einlagen- und Kreditgeschäft betreibt, ist CRR-Kreditinstitut und fällt schon seit dem 17. Januar 2025 unmittelbar unter DORA, und zwar im Vollrahmen nach Art. 5 bis 15.
Was sich zum Stichtag ändert
Für diese Gruppe gilt DORA in zwei Stufen. Das Meldewesen nach Kapitel III, also Behandlung, Klassifizierung und Meldung IKT-bezogener Vorfälle, gilt schon seit dem 17. Januar 2025. Alles Übrige gilt ab dem 1. Januar 2027, mit drei Abweichungen aus § 1a Abs. 2a Satz 2 KWG:
- Vereinfachter Rahmen. Statt Art. 5 bis 15 gilt der vereinfachte IKT-Risikomanagementrahmen nach Art. 16 DORA. Konkretisiert wird er in Titel III (Art. 28 bis 41) der Delegierten Verordnung (EU) 2024/1774.
- Keine TLPT. Die bedrohungsgeleiteten Penetrationstests nach Art. 26 und 27 DORA gelten nicht.
- Für Kleinstunternehmen entfallen Art. 28 bis 30 DORA. Für Kleinstunternehmen der Gruppe gelten diese Artikel der Verordnung (EU) 2022/2554 zum IKT-Drittparteienrisiko nicht. Die Art. 28 bis 30 der Delegierten Verordnung (EU) 2024/1774 sind davon nicht berührt. Kleinstunternehmen ist nach Art. 3 Nr. 60 DORA, wer weniger als zehn Personen beschäftigt und dessen Jahresumsatz bzw. Jahresbilanzsumme 2 Mio. EUR nicht überschreitet. Ob es dabei auf den Umsatz oder die Bilanzsumme ankommt, lässt der Wortlaut („bzw.“, englisch „and/or“) nicht eindeutig erkennen. Bei großem Forderungs- oder Leasingbestand liegt die Bilanzsumme nach unserer Einschätzung in aller Regel darüber, bei geringem Umsatz und weniger als zehn Beschäftigten kann der Status trotzdem in Betracht kommen. Jedes Institut sollte ihn anhand seiner Zahlen prüfen und nicht unterstellen.
Was die Art.-16-Pflichten im Einzelnen verlangen, mit einer Nachweismatrix zu jedem Artikel, steht auf der Seite zum vereinfachten IKT-Risikomanagementrahmen nach Art. 16 DORA.
Was wegfällt und was ausdrücklich geregelt ist
Die BaFin hat die BAIT in einer Aufsichtsmitteilung vom 21. August 2025 dem vereinfachten Rahmen gegenübergestellt. Ihr Gesamturteil: Die Anforderungen fallen geringer aus als die der BAIT, beim Drittparteienrisiko sind die Unterschiede kleiner. Die Mitteilung ist nach eigener Aussage keine verbindliche Auslegung. Einige Beispiele:
- Der Informationssicherheitsbeauftragte nach Kapitel 4 BAIT hat im vereinfachten Rahmen keine Entsprechung. Eine IKT-Risikokontrollfunktion ist ebenfalls nicht vorgesehen. Die Informationssicherheitsleitlinie und die Sicherheitsmaßnahmen verlangt der RTS weiterhin (Art. 29). Wer diese Aufgaben wahrnimmt, regelt der vereinfachte Rahmen nicht ausdrücklich. Das Institut sollte es entscheiden und dokumentieren.
- Ein Datensicherungskonzept und ein IT-Notfallkonzept verlangt der vereinfachte Rahmen nicht mehr. Die Datensicherung selbst und Geschäftsfortführungspläne mit Sicherung und Wiedergewinnung bleiben Pflicht. Sektorale Vorgaben zur Geschäftsfortführung gelten daneben weiter. Für Finanzdienstleistungsinstitute gilt die MaRisk, soweit nach Größe und Geschäft geboten, darunter das Notfallmanagement nach AT 7.3. Wie weit das für die übrigen Institute der Gruppe gilt, ist im Einzelfall zu prüfen.
- Ausdrücklich vorgesehen ist eine Business-Impact-Analyse, die das Leitungsorgan genehmigt (RTS Art. 28 Abs. 2 lit. d). Die Geschäftsfortführungspläne nennen geplante Wiederherstellungsniveaus und Zeitrahmen (RTS Art. 39 Abs. 2 lit. d) und werden mindestens einmal jährlich hinsichtlich Sicherung und Wiedergewinnung getestet (RTS Art. 40).
- Eine automatisierte Schwachstellensuche und das Einspielen von Patches sind ausdrücklich sicherzustellen.
- Beim Drittparteienrisiko gelten Art. 28 bis 30 DORA im Grundsatz auch im vereinfachten Rahmen, mit Ausnahme der Kleinstunternehmen der Gruppe. Eine eigene Strategie für das IKT-Drittparteienrisiko nach Art. 28 Abs. 2 ist im vereinfachten Rahmen nicht verlangt.
Wie diese Punkte für Factoring- und Finanzierungsleasinginstitute konkret aussehen, beantwortet die Seite Factoring und Leasing unter DORA: sieben Fragen bis 2027.
Was in den Quellen offen ist
Drei Fragen beantworten die von uns gelesenen Quellen nicht:
- Finanzholdings. Laut BaFin-FAQ gelten für Finanzholdings die BAIT ebenfalls. Der Satz der FAQ zur Zeit ab dem 1. Januar 2027 lässt mehrere Lesarten zu. Eine eindeutige Aussage, was für sie nach der Aufhebung der BAIT gilt, haben wir in den Quellen nicht gefunden, und § 1a Abs. 2a KWG nennt sie nicht ausdrücklich. Unabhängig davon müssen auch beaufsichtigte Unternehmen außerhalb von DORA IKT- und Cyberrisiken im Rahmen der ordnungsgemäßen Geschäftsorganisation angemessen behandeln.
- Erstes Informationsregister. Art. 28 und damit das Informationsregister gilt für die Gruppe ab dem 1. Januar 2027 (nicht für Kleinstunternehmen). Ob die erste Einreichung 2027 mit Stand 31. Dezember 2026 oder erstmals 2028 erfolgt, regelt keine der Quellen. Hinweise zur Vorbereitung stehen auf der Seite zum DORA-Informationsregister.
- Wochenendregel bei Meldungen. Nach Art. 5 Abs. 5 der Delegierten Verordnung (EU) 2025/301 sind Kreditinstitute von der Fristverlängerung für Erst- und Zwischenmeldungen am Wochenende ausgenommen. Weil die Gruppe die Level-2-Rechtsakte so anwendet, als wäre sie CRR-Kreditinstitut, ist offen, ob die Erleichterung für sie gilt. Wir empfehlen, ohne sie zu planen.
Welche Schritte bis zum Stichtag sinnvoll sind
Bis zum 31. Dezember 2026 gelten die BAIT für diese Institute weiter, einschließlich Informationssicherheitsbeauftragtem und IT-Notfallmanagement. Der Umbau läuft also parallel zum laufenden Betrieb. Aus den Quellen ergibt sich eine Reihenfolge, die wir für sinnvoll halten:
- Zuordnung klären. Gehört das Institut zur Gruppe nach § 1a Abs. 2a KWG, oder ist es CRR-Kreditinstitut? Ist es Kleinstunternehmen nach Art. 3 Nr. 60 DORA? Alle Kriterien (Beschäftigte, Umsatz bzw. Bilanzsumme) mit Zahlen dokumentieren, Grenzfälle rechtlich klären lassen.
- Meldewesen prüfen. Das Meldewesen gilt seit dem 17. Januar 2025. Klassifizierung, Meldewege und Fristen sollten geübt sein, bevor der übrige Rahmen dazukommt.
- BAIT-Bestand sichten. Jedes vorhandene Dokument dem neuen Rahmen zuordnen: unverändert weiterverwenden, umbauen oder zusammenführen. Rollen wie den ISB kann ein Institut beibehalten, eine ausdrückliche Vorgabe dafür enthält der vereinfachte Rahmen aber nicht mehr.
- Lücken schließen. Informationssicherheitsleitlinie nach RTS Art. 29, Einstufung der kritischen oder wichtigen Funktionen (RTS Art. 30), Business-Impact-Analyse zur Genehmigung durch das Leitungsorgan, Wiederherstellungsziele je Funktion, Testplan und Protokollierung.
- Dienstleister erfassen. Wesentliche Abhängigkeiten von IKT-Drittdienstleistern ermitteln. Das gilt nach unserer Lesart auch für Kleinstunternehmen, weil Art. 16 DORA und RTS Titel III diese Ermittlung unabhängig von Art. 28 bis 30 DORA verlangen. Für alle anderen kommen Informationsregister und Vertragsinhalte nach Art. 30 DORA hinzu.
- Leitungsorgan einbinden. Gesamtverantwortung, Budget und die Genehmigungen nach RTS Art. 28 Abs. 2 liegen beim Leitungsorgan. Beschlüsse sollten vor dem Jahreswechsel vorbereitet sein.
Für die Überführung der BAIT-Unterlagen in den vereinfachten Rahmen bietet Blackfort Technology das Paket Umstieg von der BAIT auf DORA nach Art. 16 an: Bestandsaufnahme, Umbau der Leitlinien und Verfahren als Entwürfe zur Inkraftsetzung durch das Institut, Rollen, Einstufung der kritischen oder wichtigen Funktionen, begleitete Wiederherstellungs- und Meldeübung und Nachweisübergabe.
Quellen
- BaFin-Meldung vom 10. Januar 2025: https://www.bafin.de/SharedDocs/Veroeffentlichungen/DE/Meldung/2025/meldung_2025_01_09_DORA.html
- BaFin-Schreiben an die Verbände vom 19. Dezember 2024: https://www.bafin.de/SharedDocs/Downloads/DE/Anlage/Informationsschreiben_an_die_Verbaende_BAIT.pdf?__blob=publicationFile&v=1
- BaFin-FAQ DORA, Fragen 02 und 13: https://www.bafin.de/SharedDocs/FAQs/DE/DORA/DORA_Landingpage/02.html und https://www.bafin.de/SharedDocs/FAQs/DE/DORA/DORA_Landingpage/13.html
- § 1a und § 65a KWG: https://www.gesetze-im-internet.de/kredwg/__1a.html und https://www.gesetze-im-internet.de/kredwg/__65a.html
- Verordnung (EU) 2022/2554: https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:32022R2554
- Delegierte Verordnung (EU) 2024/1774: https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:32024R1774
- Delegierte Verordnung (EU) 2025/301: https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:32025R0301
- MaRisk, Rundschreiben 06/2026 (BA): https://www.bafin.de/SharedDocs/Downloads/DE/Rundschreiben/dl_rs_0626_9_marisk.pdf?__blob=publicationFile&v=3
- BaFin-Aufsichtsmitteilung vom 21. August 2025 zu Art. 16 DORA: https://www.bafin.de/SharedDocs/Downloads/DE/Anlage/Aufsichtsmitteilung/dl_2025_08_21_Aufsichtsmitteilung_Hinweise_Artikel_16_DORA.pdf?__blob=publicationFile
Stand: 17. November 2026. Dieser Beitrag gibt eine fachliche Einordnung und ist keine Rechtsberatung. Ob und wie die Regeln für ein bestimmtes Institut gelten, ist im Einzelfall zu prüfen.